איך לשלב AI Agents, LLMs  ו-Vibe Coding בארגון... ולהישאר בחיים!

המדריך המעשי למנהלי טכנולוגיה ואבטחת מידע בארגונים:
ניהול סיכונים, הגנת הפרטיות ועמידה ברגולציה בריבוי זירות ה-AI החדשות.

יום שלישי 14.07.2026 11:00 ZOOM

בין אם אתם מובילים טכנולוגיים או אנשי אבטחה ו/ פיתוח, הוובינר הזה הוא בשבילכם!

    אישור דיוור מ-UP Defense.

    קיבלנו את הרשמתך
    נתראה בוובינר!

    ריבוי הזירות, גרסת ה- AI

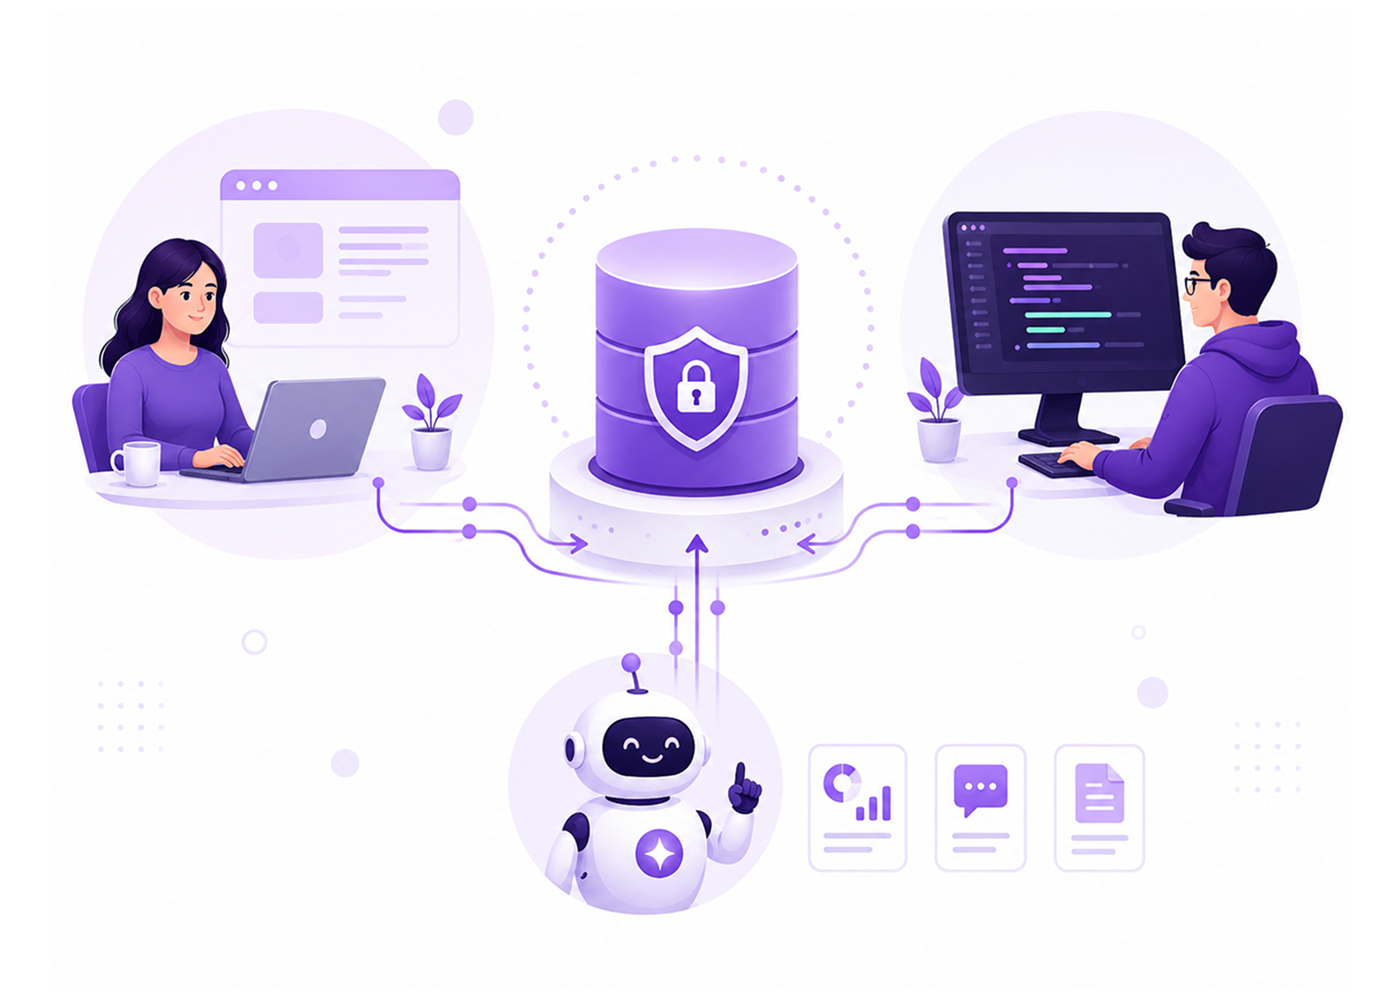
    הבינה המלאכותית כבר מזמן לא נמצאת רק בתוך צ'אטבוט כמו ChatGPT. היא מוטמעת בדפדפנים של העובדים, בכלי הפיתוח וב-IDEs, מופעלת על ידי סוכנים אוטונומיים (Agents) ומחוברת ישירות למערכות הליבה של הארגון.

    בעוד שעד לא מזמן תעשיית אבטחת המידע התמקדה רק בחסימה או בניטור של צ'אטבוטים, כיום ברור שהסיכונים התפצלו למספר זירות נפרדות – עובדים, מפתחים ואפליקציות – שכל אחת מהן מייצרת חשיפה משפטית, עסקית וטכנולוגית שונה לחלוטין.

    במפגש זה נציג את מפת האיומים העדכנית, נחשוף את הידע הטכנולוגי שנצבר בשטח, ונציג כיצד בונים שכבת הגנה אחודה מקצה לקצה המשלבת בין מדיניות ארגונית לאכיפה בפועל.
    על מה נדבר?

    • אבטחת שימושי AI של עובדים: מניעת דלף מידע רגיש ושמירה על פרטיות המידע הארגוני.
    • אבטחת Vibe Coding וכלי AI למפתחים: ניהול סיכונים סביב כלי פיתוח מבוססי AI (כגון Cursor ו-Claude Code) ישירות בסביבת ה-IDE.
    • אבטחת AI Agents ו-MCP Servers: ניהול הרשאות, ניטור גישה למערכות ארגוניות (GitHub, Jira, Slack) ואופטימיזציית טוקנים (Token optimization).
    • אבטחת אפליקציות AI (AI Security for Apps): הגנה אקטיבית מפני Prompt Injection, ומניעת זליגת מידע רגיש מ-RAG (דמו חי).
    • מעבר ממדיניות לאכיפה: שימוש בכלים ייעודיים ליישום הגנה בפועל ברמת התשתית.
    אג'נדת האירוע
    • 11:00-11:25
      הזווית האסטרטגית: סיכוני אימוץ, רגולציה והגנת הפרטיות
      אלינה מיטלמן, CISO בכירה וראש תחום חוסן ארגוני, Up Security.

      ניתוח מפת הסיכונים העסקית והמשפטית של שילוב מודלי שפה וסוכנים אוטונומיים בארגונים מגוונים (חברות טכנולוגיה, גופים פיננסיים ותעשיות מסורתיות), עם דגש על אתגרי פרטיות ודרישות לקוחות.

    • 11:25-11:55
      הזווית הטכנולוגית: אתגרי SecOps בריבוי זירות ה-AI
      רוני גולדנברג, מנכ"ל Up Defense.

      צלילה אופרטיבית לאבטחת סביבות פיתוח מודרניות וסוכני AI. מה הכלים והארכיטקטורות המסורתיות מאפשרים לנו לעשות כיום, היכן נמצאות המגבלות שלהם, וכיצד מתמודדים עם האתגרים הללו ברמת ה-SecOps.

    • 11:55-12:25
      זווית הפלטפורמה: אבטחת אפליקציות GenAI ודמו חי של AI Gateway
      אלכס ספקטור, Senior Solutions Engineer, Cloudflare

      מעבר מתיאוריה למציאות בדמו חי על גבי אפליקציית האופנה הפיקטיבית "Shop Assist" שנבנתה כולה על פלטפורמת המפתחים של Cloudflare. אלכס יציג בלייב את הניגוד הדרמטי בין שני מצבים:

      • מצב פגיע (Security OFF): כיצד תוקף מנצל פרומפטים מתוחכמים (Prompt Injection) כדי לגרום ל-AI "לזלוג" מתוך בסיס הנתונים (RAG) ולחשוף כרטיסי אשראי, מספרי תעודות זהות ומידע פנימי של החברה.
      • מצב מוגן (Security ON): הפעלה של Cloudflare AI Gateway וכללי WAF המירטטים וחוסמים את ההתקפה באופן מיידי.
      • בנוסף נראה בשטח: כיצד מיישמים בקרת עלויות ואופטימיזציה (Token Optimization), ניתוח ביצועים בזמן אמת (Caching), וניתוב דינמי (Dynamic Routing) למניעת נפילת השירות.
    • 12:25-12:45
      פאנל מומחים, סיפור לקוח מהשטח ו-Q&A
    • אלינה מיטלמן-כהן | ראש תחום חוסן ארגוני, Up Security.

      מנהלת מערכי אבטחת מידע וסייבר בעלת ניסיון עשיר בליווי חברות טכנולוגיה וארגוני Enterprise במגזרי הפיננסים והתעשיות הביטחוניות. מומחית בבניית מתודולוגיות Governance לסביבות מודרניות.

    • רוני גולדנברג | Up Defense

      מנכ״ל Up Defense ומומחה ל-AI Security ו-Cloud SecOps. מוביל את זרוע הביצוע הטכנית של הקבוצה, המתמחה בהקשחה מעשית (Hands-on hardening) של ארכיטקטורות ענן ויישומי SaaS.

    • אלכס ספקטור | Cloudflare

      מהנדס פתרונות אבטחה בכיר ב-Cloudflare ומומחה סייבר (CISSP). משלב מומחיות טכנולוגית עמוקה בארכיטקטורת ענן לצד רקע משפטי וניסיון מעשי בייעוץ בתחומי פרטיות מידע (Data Privacy) ורגולציה.